La norme ISO 27001 revient de plus en plus souvent dans les appels d’offres, les cahiers des charges de prestataires cloud et les exigences des donneurs d’ordre du secteur financier. Publiée par l’Organisation internationale de normalisation, sa dernière version date de 2022.
Elle fixe un cadre pour organiser la sécurité de l’information au sein d’une entreprise, quelle que soit sa taille ou son secteur. Derrière le sigle, une question pratique se pose : qui a besoin de maîtriser cette norme, et par où commencer pour s’y former ?
ISO 27001 et certification : une position singulière dans la famille 27000
La série ISO 27000 regroupe plusieurs dizaines de documents. ISO 27002 liste des bonnes pratiques de sécurité. ISO 27005 traite de la gestion des risques. ISO 27701 étend le périmètre à la protection de la vie privée. Toutes ces normes servent de guides ou de référentiels d’audit.
ISO 27001 est la seule norme de la série 27000 certifiable par un organisme tiers accrédité. Une entreprise peut s’appuyer sur ISO 27002 pour structurer ses mesures de sécurité, mais aucun auditeur ne lui délivrera de certificat ISO 27002. La certification passe obligatoirement par ISO 27001, qui définit les exigences à satisfaire pour mettre en place un système de management de la sécurité de l’information (SMSI).
Cette distinction a des conséquences concrètes. Quand un donneur d’ordre exige une « conformité ISO 27000 », il attend en réalité un certificat ISO 27001. Les profils qui veulent travailler sur ces sujets gagnent à comprendre la formation ISO 27001 avant de se disperser sur les normes complémentaires.
Ce que la norme ISO 27001 demande concrètement à une organisation
Le SMSI n’est pas un logiciel ni un pare-feu. C’est un ensemble de règles, de processus et de responsabilités documentés, conçus pour protéger la confidentialité, l’intégrité et la disponibilité des informations. La norme impose une logique en boucle : identifier les risques, décider des mesures, les appliquer, vérifier qu’elles fonctionnent, puis corriger.
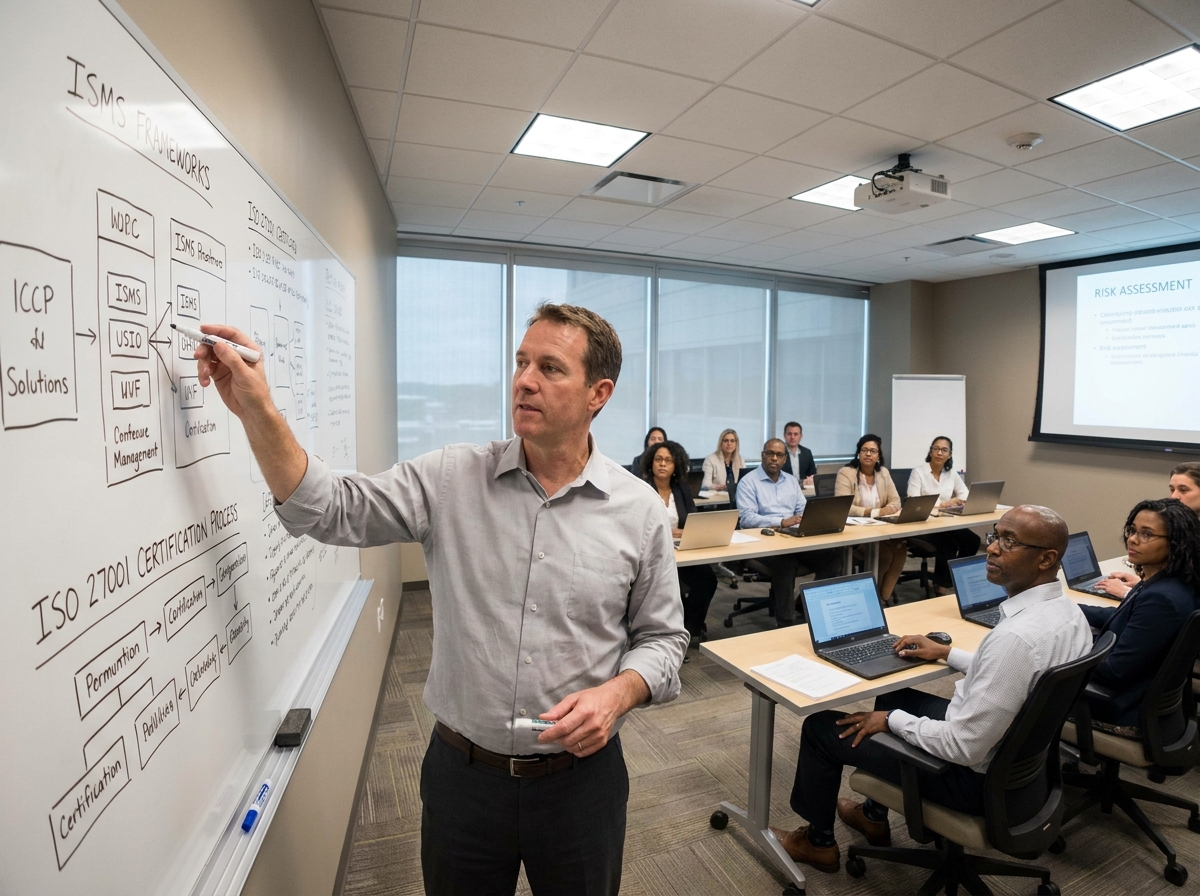
En pratique, l’entreprise commence par délimiter un périmètre : quelles activités, quels systèmes, quelles données sont couverts. Elle réalise ensuite une analyse de risques qui recense les menaces (cyberattaque, erreur humaine, panne matérielle) et évalue leur impact. Sur cette base, elle choisit parmi les mesures de sécurité listées dans l’annexe A de la norme celles qu’elle va mettre en place.
La version 2022 de l’annexe A regroupe 93 mesures organisées en quatre thèmes : organisationnelles, liées aux personnes, physiques et technologiques. Toutes ne sont pas obligatoires : l’entreprise justifie ses choix dans un document appelé déclaration d’applicabilité.
Un audit réalisé par un organisme accrédité vérifie la conformité du SMSI. Le certificat est valable trois ans, avec des audits de surveillance annuels. Ce cycle d’amélioration continue distingue ISO 27001 d’un simple diagnostic ponctuel.
Profils concernés par la norme ISO 27001 : au-delà de la technique
Réduire ISO 27001 à un sujet d’ingénieurs informatiques serait une erreur de cadrage. La norme couvre autant l’organisation que la technologie. Trois familles de métiers sont directement concernées :
- Les responsables sécurité de l’information (RSSI ou équivalents), qui pilotent le SMSI au quotidien et arbitrent les mesures à déployer.
- Les consultants et chefs de projet qualité, qui accompagnent la mise en conformité et rédigent la documentation exigée par la norme.
- Les auditeurs internes ou externes, qui vérifient que le système fonctionne et que les écarts sont corrigés.
Dans les PME, ces rôles sont souvent cumulés par une même personne, parfois issue d’un parcours en gestion de projet ou en conformité réglementaire plutôt qu’en cybersécurité pure.
Se former à ISO 27001 : durée, certifications PECB et coût réel
La formation à ISO 27001 s’adresse à des profils variés, y compris ceux qui n’ont pas de bagage technique approfondi. La question du temps et du budget mérite d’être posée clairement.
Trois niveaux de certification PECB à distinguer
L’organisme PECB propose trois certifications articulées autour de la norme :
- ISO 27001 Foundation : aucun prérequis professionnel. Elle valide la compréhension des concepts et du vocabulaire de la norme. C’est le point d’entrée pour un profil qui découvre le sujet.
- ISO 27001 Lead Implementer : destinée à ceux qui installent un SMSI dans une organisation. Elle suppose cinq ans d’expérience professionnelle, dont une partie en sécurité de l’information.
- ISO 27001 Lead Auditor : orientée contrôle et vérification. Elle demande deux ans d’expérience en systèmes d’information.
Les deux dernières se visent après plusieurs années de terrain. Commencer par la Foundation reste la démarche la plus cohérente.
Le parcours proposé par Jedha
La formation ISO 27001 de Jedha couvre 42 heures de formation, réparties sur 6 jours à temps plein ou 6 semaines à temps partiel. Ce format permet de la suivre en parallèle d’un poste ou d’études. Elle ne demande qu’une culture générale du numérique comme point de départ.
Le programme couvre l’identification des menaces pesant sur les informations d’une organisation, la construction du SMSI conforme aux exigences de la norme et la conduite d’un audit. Elle prépare aux trois certifications PECB mentionnées plus haut. Le tarif est de 1 500 euros, contre 3 000 à 5 000 euros pour les parcours équivalents sur le marché.
Autres voies de formation
Les masters et DU en sécurité des systèmes d’information proposés par les universités abordent ISO 27001 dans un cursus plus large. Certaines écoles d’ingénieurs et des établissements spécialisés comme Guardia intègrent la norme dans leurs programmes. Des plateformes comme Coursera, edX ou Udemy proposent aussi des modules d’introduction, souvent en anglais.
ISO 27001 face aux nouvelles obligations réglementaires européennes
La directive NIS 2, entrée en application dans le droit européen, élargit les obligations de cybersécurité à un nombre bien plus grand d’organisations. Plusieurs analyses publiées en 2024, notamment par le BSI allemand et des cabinets spécialisés, soulignent qu’un SMSI conforme à ISO 27001 couvre une part significative des exigences de NIS 2.
Un certificat ISO 27001 ne vaut pas conformité automatique à NIS 2. En revanche, les organisations déjà certifiées partent avec une avance documentaire et organisationnelle notable. Pour les profils qui se forment aujourd’hui, cette convergence entre norme volontaire et obligation réglementaire renforce la pertinence d’une maîtrise approfondie du référentiel ISO 27001.
La norme reste un cadre volontaire adopté par l’organisation qui choisit de se certifier. Les retours terrain montrent que la valeur du certificat dépend autant de la rigueur du SMSI que du sérieux de l’audit initial. Un certificat obtenu sur un périmètre très restreint protège moins qu’un SMSI appliqué largement sans certification formelle.